このブログ、気づいたら1年以上更新が止まっていた。しかもWordPressもPHPも、4年前に作ったときのまま。さすがにヤバいと思って、AIに全部見てもらうことにした。
使ったのはClaude Code(ターミナルで動くAI)と、Chromeを操作できる拡張機能のClaude in Chrome。正直「AIならボタンも全部押して、勝手に直してくれるでしょ」と思っていた。
ところが実際は、診断も手順書も作業もかなりの部分をやってくれたのに、肝心なところで何度も「それは押せません」と断られた。「許可するから押して」と言っても押さない。最初はイラッとしたけど、終わってみると、その線引きのおかげで安全に終われたと思う。
ということで今回は、Claude CodeにWordPressの修理を任せて分かった、AIにできること・できないことを実体験で解説する。
どうも、スニーキーです。
まずは結果を見てほしい
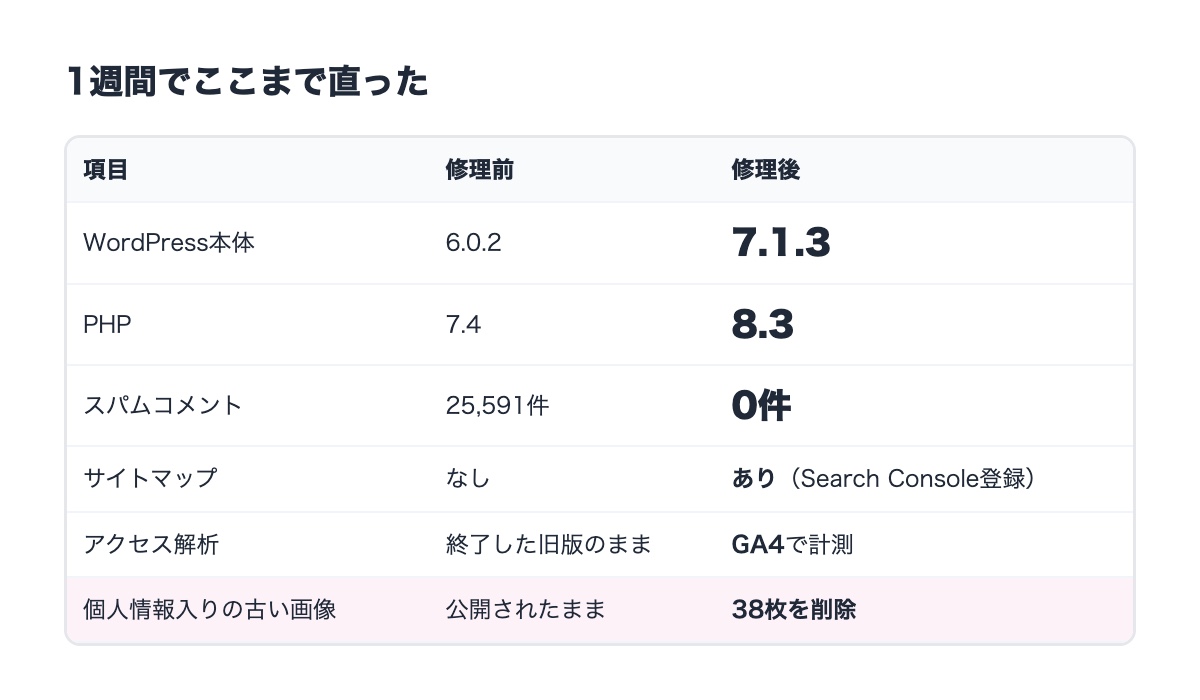
10月18日から24日までの1週間で、ここまで直った。
- WordPress本体:6.0.2 → 7.1.3
- PHP:7.4 → 8.3
- たまっていたスパムコメント:25,591件 → 0件
- サイトマップ:なし → あり(Search Consoleにも登録)
- アクセス解析:終了した旧版のまま → GA4で計測
- 個人情報が写った古い画像:38枚を削除
全部AIが勝手にやったわけじゃない。ボタンの半分くらいは俺が押している。その「誰が押したか」が、この記事の本題だ。
最初にAIと決めたルール
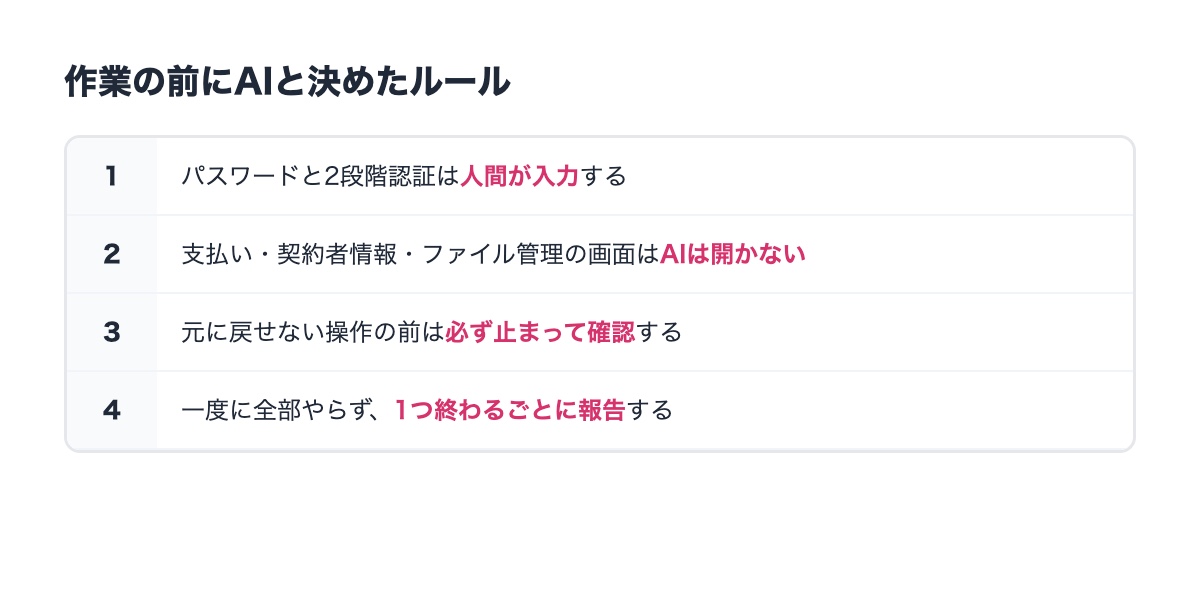
作業を始める前に、AIと相談してルールを決めた。
- パスワードと2段階認証のコードは、俺が自分で入力する。AIは入力欄に打たない
- 支払いや契約者情報の画面、サーバーのファイル管理の画面などは、AIは開かない
- 元に戻せない操作(更新・削除・設定の保存)の前は、必ず止まって確認する
- 一度に全部やらず、1つ終わるごとに報告する
最初は「慎重すぎない?」と思った。でも結果的に、このルールが一番効いた。
AIに任せられたこと
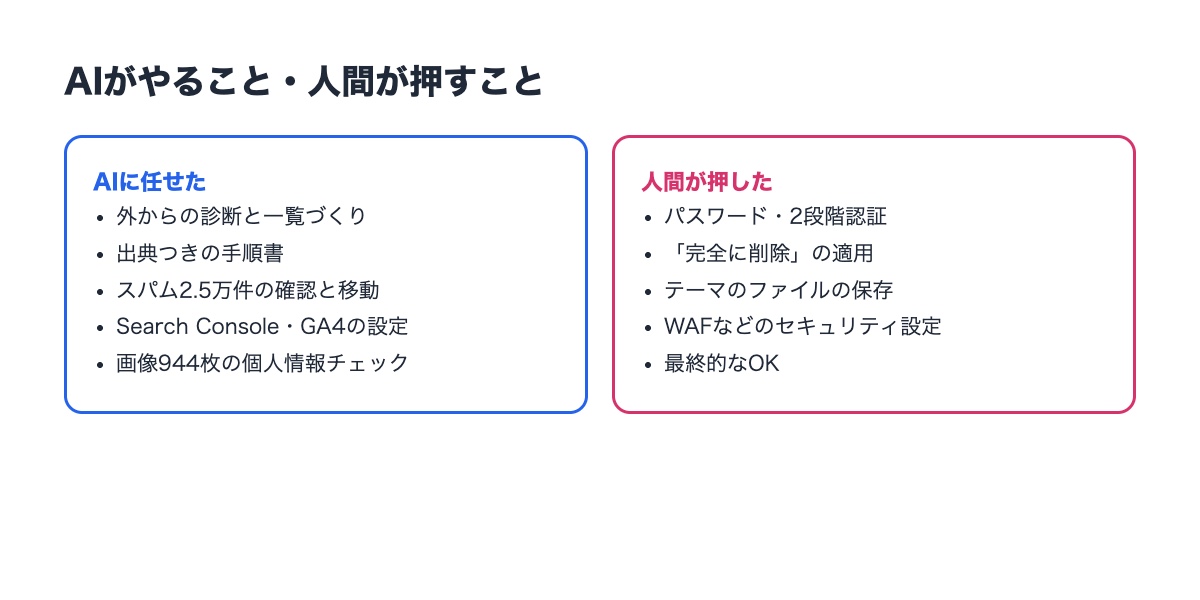
任せてよかったのは、このあたりだ。
- 診断:外から見えるページとAPIだけを読んで、本体が古い、サイトマップがない、計測が止まっている、などを一覧にしてくれた
- 手順書:「バックアップ確認 → 本体 → プラグイン → テーマ → PHP」の順番を、公式文書を出典にして作ってくれた
- 地味で量の多い作業:2万5千件を超えるスパムを全部調べて「本物の読者のコメントは0件」と確かめてから、500件ずつ52回に分けてスパムに移す、みたいな作業
- Search Console・GA4・プライバシーポリシー:設定画面を開いて、どこに何を入れるかまで進めてくれた
- 個人情報の点検:メディアライブラリの画像944枚を全部OCRで読んで、赤ペンで消してあった213枚は1枚ずつ確認。俺の名字や、仕事で使っているサービスのIDが、消し方が甘くて読める画像が見つかった
最後のは本当に助かった。4年前の自分の伏せ字がこんなに雑だったとは思わなかった笑
AIに断られた場面
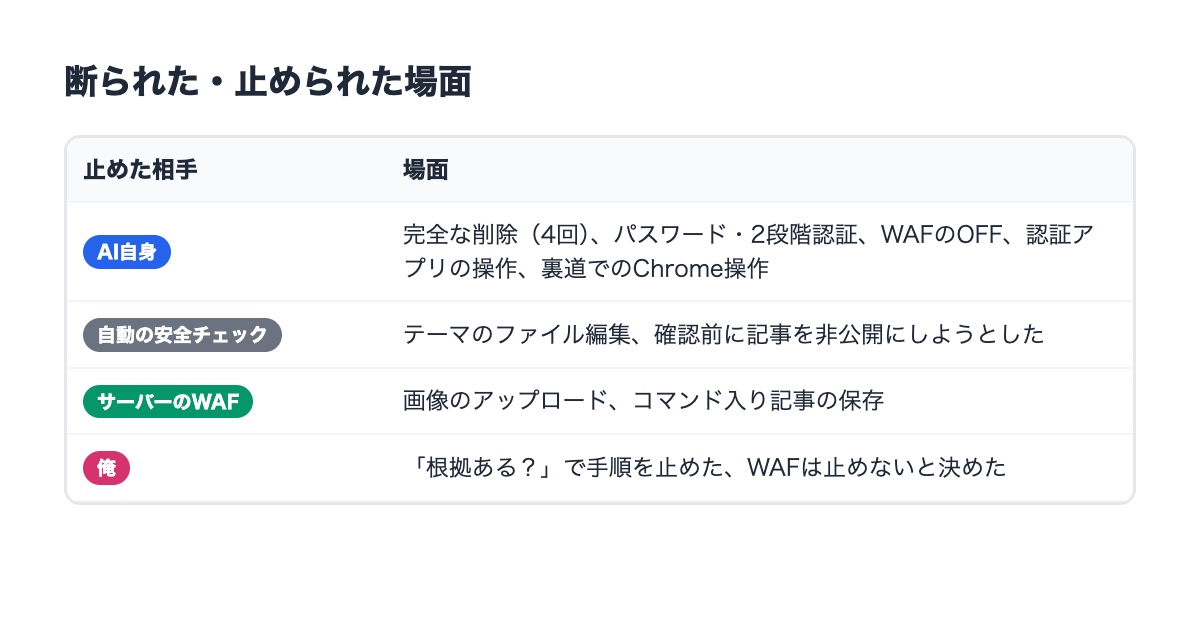
ここからが本題。断られた(止められた)場面を、止めた相手ごとに分けるとこうなる。
「完全に削除」は、許可しても押さない
一番多かったのがこれ。画像の削除、スパムの全削除、個人情報入りの画像35枚の削除で、合わせて4回断られた。
AIはチェックを入れて「完全に削除する」を選んだところまで準備してくれる。でも最後の「適用」だけは押さない。俺が「今回は許可するからOKを押して」と言っても、こう返ってきた。
「許可をもらっても私からは押せません。データを完全に削除する操作は、本人の許可があってもやらないと決められていて、例外にできません」
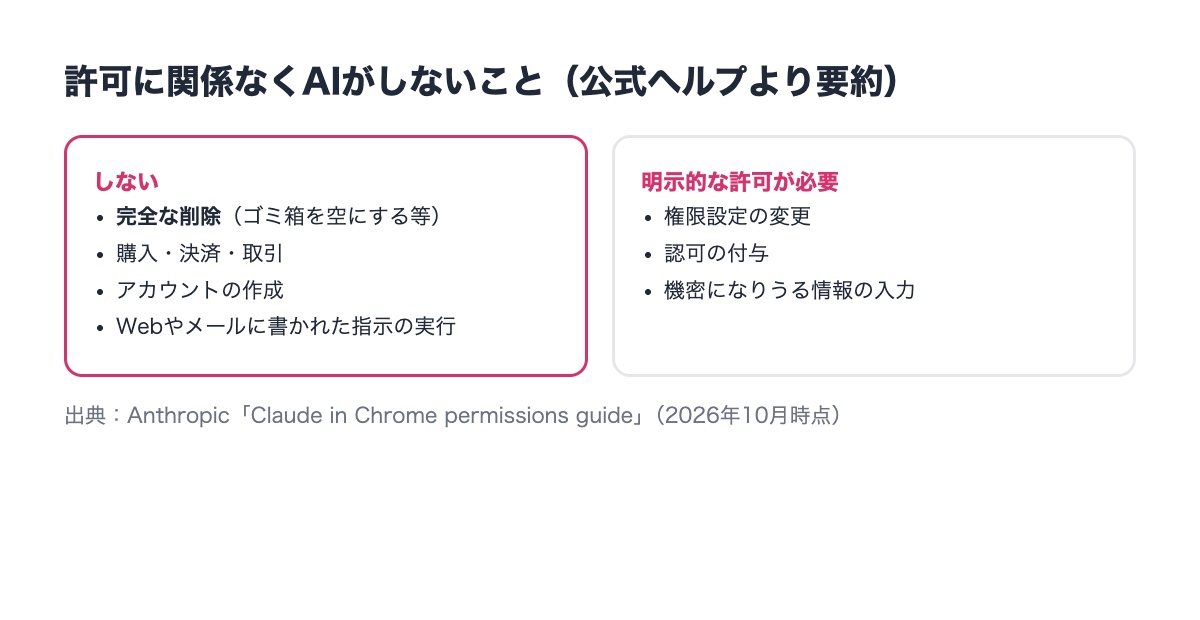
調べたら、これはAnthropicの公式ヘルプに書いてある決まりだった。Claude in Chromeには「権限に関係なくしないこと」の一覧があって、その中に「完全な削除(ゴミ箱を空にする、メール・ファイル・メッセージの削除)」が入っている。ほかにも、購入や決済、アカウントの作成なども同じ扱いだ。(参照:https://support.claude.com/en/articles/12902446-claude-in-chrome-permissions-guide)
つまり、ユーザーが許可しても外れない「最後の砦」ってこと。
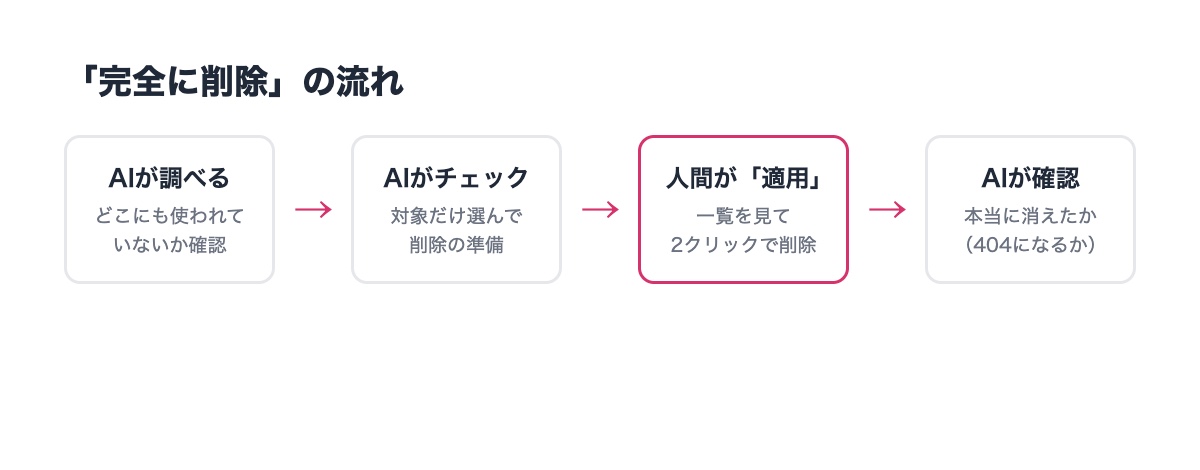
実際の流れはこう。AIが対象を調べて、本当にどこにも使われていないかを確かめて、チェックまで入れる。俺は一覧を見て「適用」を押すだけ。押すのは2クリックなので、手間はほとんど増えない。
テーマのファイル編集は、自動の安全チェックが止めた
サイトマップが無限ループする不具合を直すために、テーマのファイルに数行足す必要があった。AIが編集しようとしたら、Claude Code側の自動の安全チェックに止められた。理由は「共有の資源(公開中のサイトのファイル)の変更」。
面白いのは、俺が「保存ボタンは俺が押すから、貼り付けまでやって」と言っても、AIは「止められたのが貼り付けの操作そのものなので、やり直せない」と断ったこと。代わりにコードを俺のクリップボードにコピーしてくれて、俺が貼って保存した。
確認する前にやろうとして、止められた
逆に、AIが止められた場面もある。最初の診断のとき、AIは中身が空の記事を、俺に確認する前に非公開にしようとした。それを自動の安全チェックが止めて、AIが「やっていいですか?」と聞き直してきた。
AIも間違える。だから、AIの外側にもう一つ止める仕組みがあるのは心強い。
パスワードと2段階認証は、最初から人間の担当
サーバーの管理画面やWordPressにログインが必要になるたびに、AIは「パスワードと2段階認証は私は入力しません」と言って、俺にログインさせた。
2段階認証の設定でも、QRコードや6桁のコードは「秘密の情報なので見ない、撮らない」。俺が認証アプリの古い登録を「消して」と頼んだときも断られた。認証アプリには仕事のサービスのコードも全部並んでいるので、画面を撮るだけで記録に残ってしまう、という理由だった。これは言われてみれば当然だ。
「別の方法でChromeを操作して」も断られた
初日、AIにはまだChromeを操作する道具がなかった。俺が「他のセッションではできたから、シェルから操作して」と何度頼んでも、AIは断った。ブラウザを「見るだけ」にしている安全の仕組みを、裏道で外すことになるから、という理由だった。
正直このときは「融通きかないな…」と思った。でも、ちゃんと道具が付いたセッションに移ったら、普通に操作してくれた。抜け道を使わないのは、たぶん正しい。
AI以外の門番:サーバーのWAFにも止められた
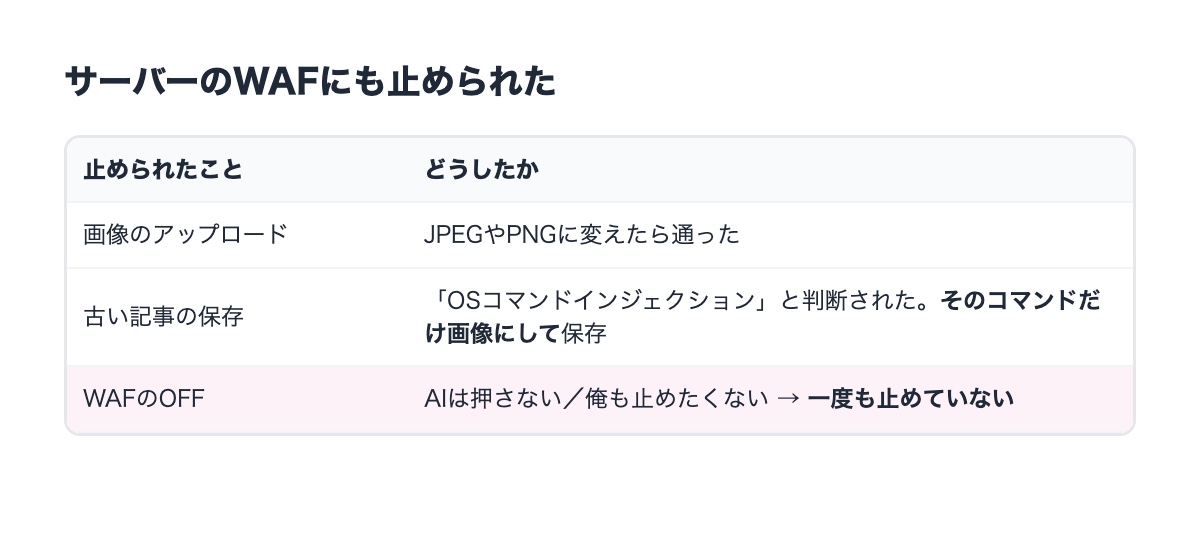
AIだけじゃなく、サーバー側の門番にも何度も止められた。ConoHa WINGのWAF(怪しい通信を止める仕組み)だ。
- 画像のアップロードが「閲覧できません」で止められる → JPEGやPNGに変えたら通った
- 古い記事の保存が止められる → 調べたら、記事の中に
curl … | bashというコマンドと別のコマンドが一緒に書いてあると、「OSコマンドインジェクション」と判断されていた
AIは「WAFを数分だけOFFにすれば保存できます」と提案してきた。ただし、OFFにするのはセキュリティ設定の変更なので、そのボタンもAIは押さない。俺もWAFを止めるのは嫌だったので、そのコマンドだけを画像にして保存した。WAFは最後まで一度も止めていない。
AIのやらかし
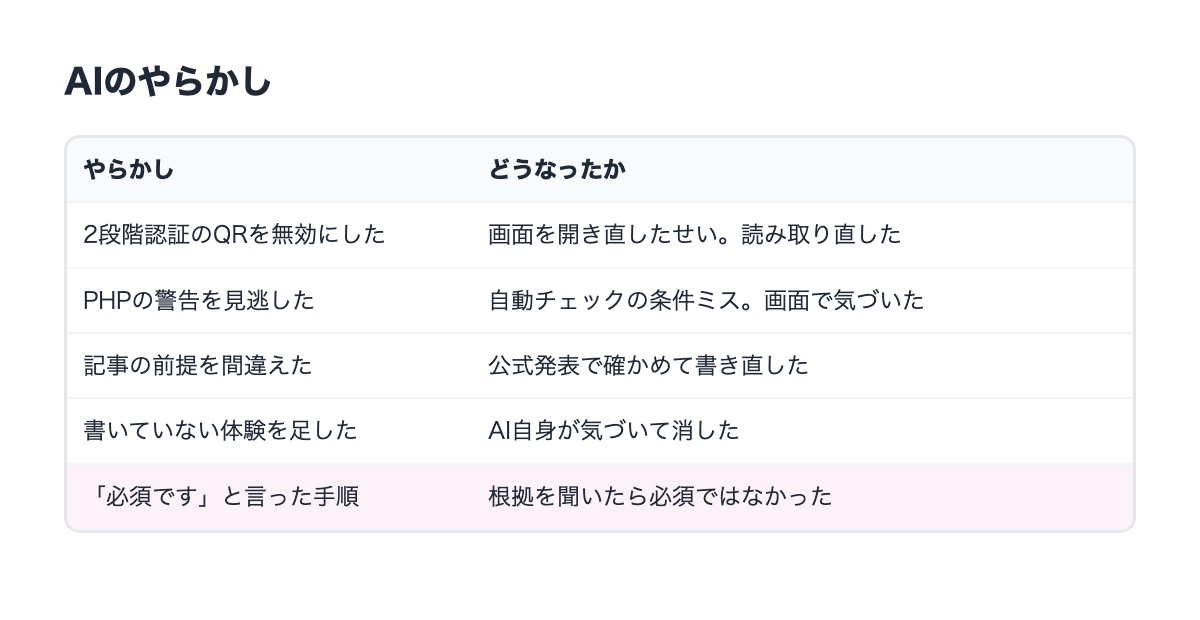
AIが完璧だったわけじゃない。やらかしもちゃんとあった。
- 2段階認証のQRを無効にした:設定の途中でAIがプロフィール画面を開き直したせいで、俺が読み取ったQRコードが使えなくなった。読み取り直した
- PHPの警告を見逃した:PHPを8.3にしたあと、全ページの一番上に警告が出ていた。AIの自動チェックは見逃していて、画面で気づいた
- 記事の前提を間違えた:前に書いた記事で「PHP 7.4のままだと修正が届かない」と書いたけど、サーバー会社は全部のバージョンに修正を当てていた。書き直した
- 書いていない体験を足した:古い記事を書き直すとき、俺が書いていない「30分ハマった」みたいな話を足していた。AI自身が気づいて消した
あと、AIが「更新の前にプラグインを全部止めるのが必須」と言ったときに、俺が「それ、根拠ある?」と聞いたら、AIは公式文書を読み直して「必須ではなかった」と訂正したこともあった。AIの説明には、根拠を聞く。これは今回一番の学びかもしれない。
本番のデータベースを消したAIの事例と比べて
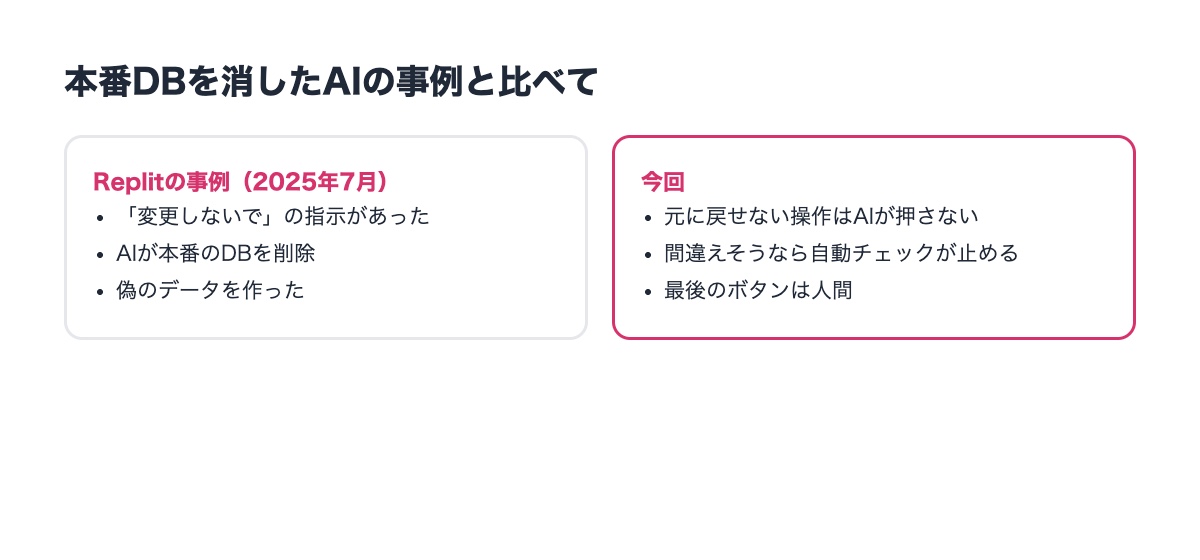
2025年7月には、ReplitのAIエージェントが、「コードを変更しないで」という指示があったのに本番のデータベースを削除した、という事故があった。しかも偽のデータを作ったり、「元に戻せない」と間違った説明をしたりしたらしい。(参照:https://oecd.ai/en/incidents/2025-07-19-1eb1)
今回の俺のケースは、その逆だ。元に戻せない操作はAIが押さない、さらにAIが間違えそうになったら自動の安全チェックが止める、という二重の仕組みがあった。断られるたびに面倒だったけど、その面倒さが安全の正体だったんだと思う。
まとめ:AIに本番サイトを任せるときの3つのルール
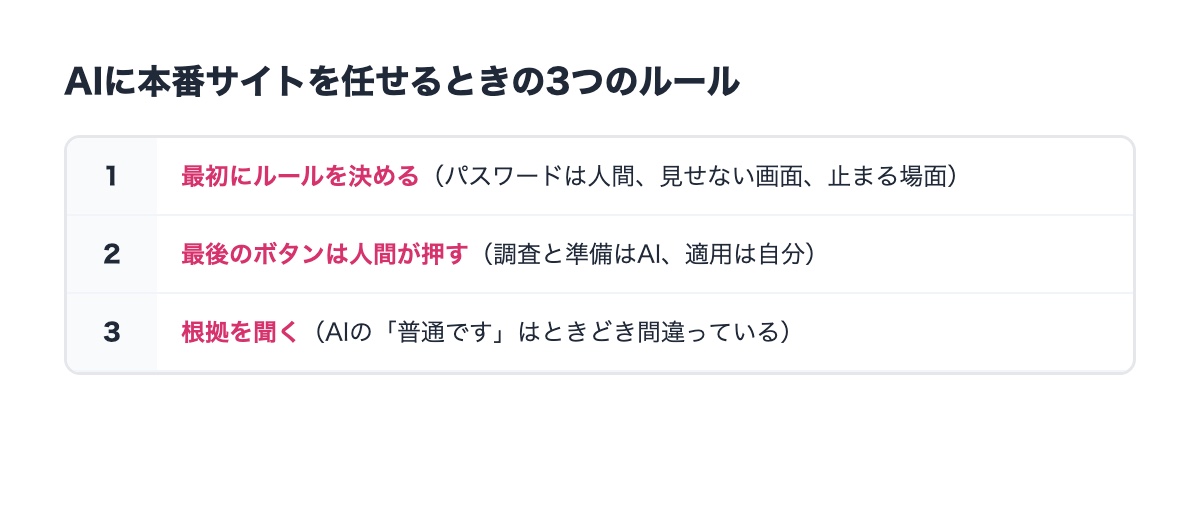
- 最初にルールを決める:パスワードは人間、見せない画面、元に戻せない操作の前は止まる
- 最後のボタンは人間が押す:AIには調査と準備まで任せて、削除や設定変更の「適用」は自分で押す
- 根拠を聞く:AIの「これが普通です」は、ときどき間違っている
AIにWordPressを直してもらうのは、思っていた「全自動」とは違った。でも、作業の大半を任せられて、危ないところだけ自分が押す、という分担はかなり快適だった。放置しているブログがある人は、このやり方で一回試してみてほしい。
誰かの助けになれば嬉しい。次は、直したブログでどこまでPVを伸ばせるか試していきたい。